RESEARCH PROJECT / SECURITY × AI
攻撃者の意図を読み解き、
ゼロデイに備える。
通信ログに残る攻撃の痕跡を、見える形に。
AIが攻撃者の意図を読み解き、
新しい攻撃ツールを毎日調べて、特徴を登録します。
このシステムについて ↓FROM LOGS TO INTENTSEE → READ → PREPARE
通信ログ攻撃の痕跡最新の攻撃ツール
AI × SECURITY VIEWER攻撃者の意図を、
読み解く。毎日監視 → 特徴を登録
ばらばらの記録から、一つの「意図」へ。LMRが自社のネットワークで毎日動かしながら進めている研究です。
01 / CONCEPTこのシステムについて
インターネットにつながる機器には、世界中から毎日、数えきれないほどの接続の試みが届きます。多くは自動化された探索で、本当に注意すべき動きは、その中に埋もれがちです。セキュリティビューワーは、ネットワーク機器やサーバーの記録を一か所に集めて見える形にし、「この相手は何をしようとしているのか」をAIが読み解く研究です。
- 集める記録
- ネットワーク機器の通信ログ、Webサーバーのアクセス記録、DNSの問い合わせ、通信の流れ(フロー)。複数の拠点の記録を一か所にまとめます。
- 示すもの
- 攻撃の発信元と向かう先、件数の推移、接続元ごとの危険度、攻撃の段階と意図の説明、動きの似ている攻撃ツール。
- 毎日の調査
- 新しく公開された攻撃ツールをAIが毎日調べ、使われたときに通信ログに残る特徴(フィンガープリント)を登録します。
可視化意図の推定フィンガープリント
VIEWER SKELETON画面の構成
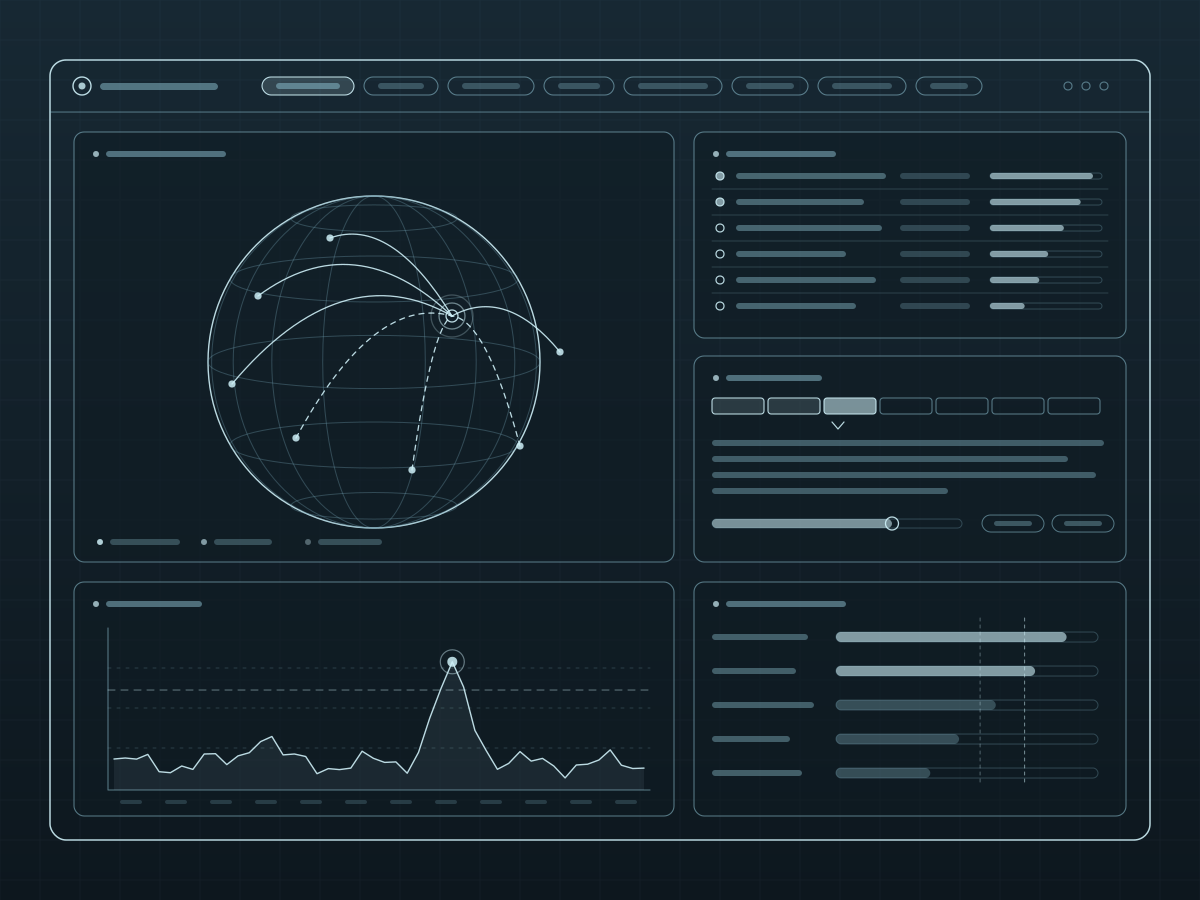 セキュリティビューワーの画面の構成。実際の記録やアドレスは載せず、画面の配置だけを線で描いています。
KEY IDEA「何が起きたか」だけでなく、「何をしようとしているか」を。
02 / THREE FUNCTIONS見る・読む・備える
- 見る攻撃の発信元と向かう先を地球儀の上に、件数の推移をグラフに。複数の拠点に同じ相手が来ていることも、一つの画面で分かります。
- 読む注意すべき接続元の記録をAIが時間の順に読み、攻撃の段階、意図、次に来そうな動きを文章で説明します。
- 備える新しく公開された攻撃ツールをAIが毎日調べ、その特徴を登録。初めて使われる道具でも、似た動きとして気づけるようにします。
03 / READING INTENTAIが読み解くこと
一つひとつの記録は「どこから、どこへ、いつ」の断片にすぎません。AIは、注意すべき接続元の記録を時間の順に読み、ねらった宛先の種類、間隔、繰り返し方、複数の拠点への広がりから、攻撃者が何をしようとしているかを推定します。
- 手がかり
- 時間の使い方にも意図は表れます。短い時間に集中する動きは自動化された道具、何日にも分けた少しずつの動きは、本格的な攻撃の前の下調べの可能性があります。
- 過去の事例
- 人が確かめた過去の判定をAIが参照し、判断のぶれを抑えます。
- AIの置き場所
- 通信ログを読むAIは、自社のGPUサーバーで動かしています。記録を社外のAIサービスに送らずに分析できます。
AI OUTPUT分析の結果に含まれるもの
| 項目 | 内容 |
|---|
| 攻撃の段階 | 偵察、準備、送り込み、侵入、設置、遠隔操作、目的の実行のどこにいるか |
|---|
| 攻撃の種類 | ポートの探索、パスワードの総当たり、Webの弱点を狙う攻撃、遠隔操作の通信など |
|---|
| 意図 | 何をしようとしているかの要約と、詳しい説明 |
|---|
| 次の動き | このあと来そうな攻撃 |
|---|
| 対応 | すすめる対応 |
|---|
| 危険度 | 0〜100の点数と、その理由 |
|---|
段階と種類には確からしさを添え、人が読める言葉で示します。
KEY IDEAAIは、判断の材料を言葉にする役。
04 / ZERO-DAY READINESS毎日の監視と、特徴の登録
攻撃に使われるツールは、毎日のように新しく公開されます。公開されたばかりのツールは、これまでの検知の型(シグネチャ)に、まだ載っていないことがほとんどです。そこで、新しく公開された攻撃ツールをAIが毎日調べ、使われたときに通信ログに残る特徴を、ツールの「指紋」として登録しています。
01探す
新しく公開された攻撃ツールや侵入テストの道具を、公開されている情報から毎日探します。
02調べる
説明やソースコードを読み、使われたときの通信の特徴(ねらう宛先の種類、間隔、順番、広がり方など)を取り出します。ツールのコードを実行することはありません。
03登録する
特徴を20を超える観点の数値に置き換え、ツールの指紋として登録します。
04照らし合わせる
実際の接続元の動きと指紋との近さを測ります。完全に同じでなくても、近い動きなら「この道具に似ている」と気づけます。
登録している特徴
- 100種類を超えるツールの指紋(2026年11月時点)
- 古くからあるポートスキャナーやIoT機器を狙うボットから、新しい遠隔操作(C2)のツールまで
- 脆弱性の確認、認証の総当たり、クラウドやAIシステムを狙う探索
- 毎日の調査は、2026年6月から続いています
AIが新しく登録した指紋は、確かめられるまで「弱い手がかり」として扱い、それだけで強い判定は出しません。誤った警告を増やさないためです。
KEY IDEA攻撃の「型」ではなく、道具の「癖」で見つける。
05 / HOW IT WORKS集め、測り、読み解く
- 01集める
複数の拠点のネットワーク機器、Webサーバー、DNS、通信の流れの記録を、一か所に集めて保存します。
- 02点数をつける
接続元ごとに、試した宛先の数、拒まれた回数、複数の拠点への広がりなどから、危険度を点数にします。
- 03照らし合わせる
接続元の動きを登録した指紋と比べ、どの道具に近い動きかを示します。
- 04読み解く
点数の高い接続元の記録をAIが読み、攻撃の段階、意図、次の動きを説明します。
- 05知らせる
結果を画面に示し、重要なものは担当者にすぐ知らせます。人が確かめた判定は、次の分析に生かします。
06 / DESIGN PRINCIPLES設計で大切にしていること
四つの原則守るための道具が、新しい弱点にならないように。
PRINCIPLE 01AIは説明役
AIは記録を読み、意図とその根拠を言葉で示します。判定そのものは、検証した規則と点数にもとづいて行い、人が確かめられる形で残します。
PRINCIPLE 02記録は社内で読む
通信ログを読むAIは、自社のGPUサーバーで動かしています。毎日の調査で読むのは、公開されている情報だけです。
PRINCIPLE 03誤った警告を増やさない
新しい指紋は、確かめられるまで弱い手がかりとして扱い、それだけで強い判定は出しません。人が確かめた結果は、次の判定に生かします。
PRINCIPLE 04調べる相手を信用しない
攻撃ツールのコードは実行しません。公開されている文章の中には、AIをだまそうとする指示が紛れていることもあるため、調べる文章は信用しない前提で扱います。
07 / STATUSいまの到達点
研究の現在地自社のネットワークで、毎日動かしながら。
セキュリティビューワーは、LMRの拠点を結ぶネットワークで毎日動かしながら、研究を進めています。実際の攻撃の記録で確かめ、見つかった課題をその都度、改良に反映しています。
- できていること
- 記録の可視化、接続元ごとの危険度の点数づけ、AIによる意図の推定、ツールの指紋との照合。新しい攻撃ツールの調査と指紋の登録は、毎日自動で続いています。
- 進めていること
- 見える範囲を広げること(集める記録の種類を増やす)と、AIの説明と指紋の照合の確かさを高めること。
- 使っている技術
- ログの検索と可視化、特徴の数値化と類似度による照合、大規模言語モデル(自社のGPUサーバー)、過去の事例の検索(RAG)。
NOTE
- 画面の図は構成を示すためのもので、実際の記録やアドレスは含みません。
- 攻撃ツールの調査は、防御に使う特徴を知るために、公開されている情報だけで行っています。
- すべての攻撃を見つけられることを約束するものではありません。
THE NEXT STEP関連するページ
LET’S READ THE LOGS.
その通信ログ、
読み解けるかもしれません。
ネットワークの見守りや、ログの活用について、お気軽にご相談ください。
研究開発段階の取り組みです。紹介している内容は、製品・サービスの提供や成果を約束するものではありません。